Tri de candidatures par IA : ce que l’omnibus reporte au 2 décembre 2027
RégulationMémoire
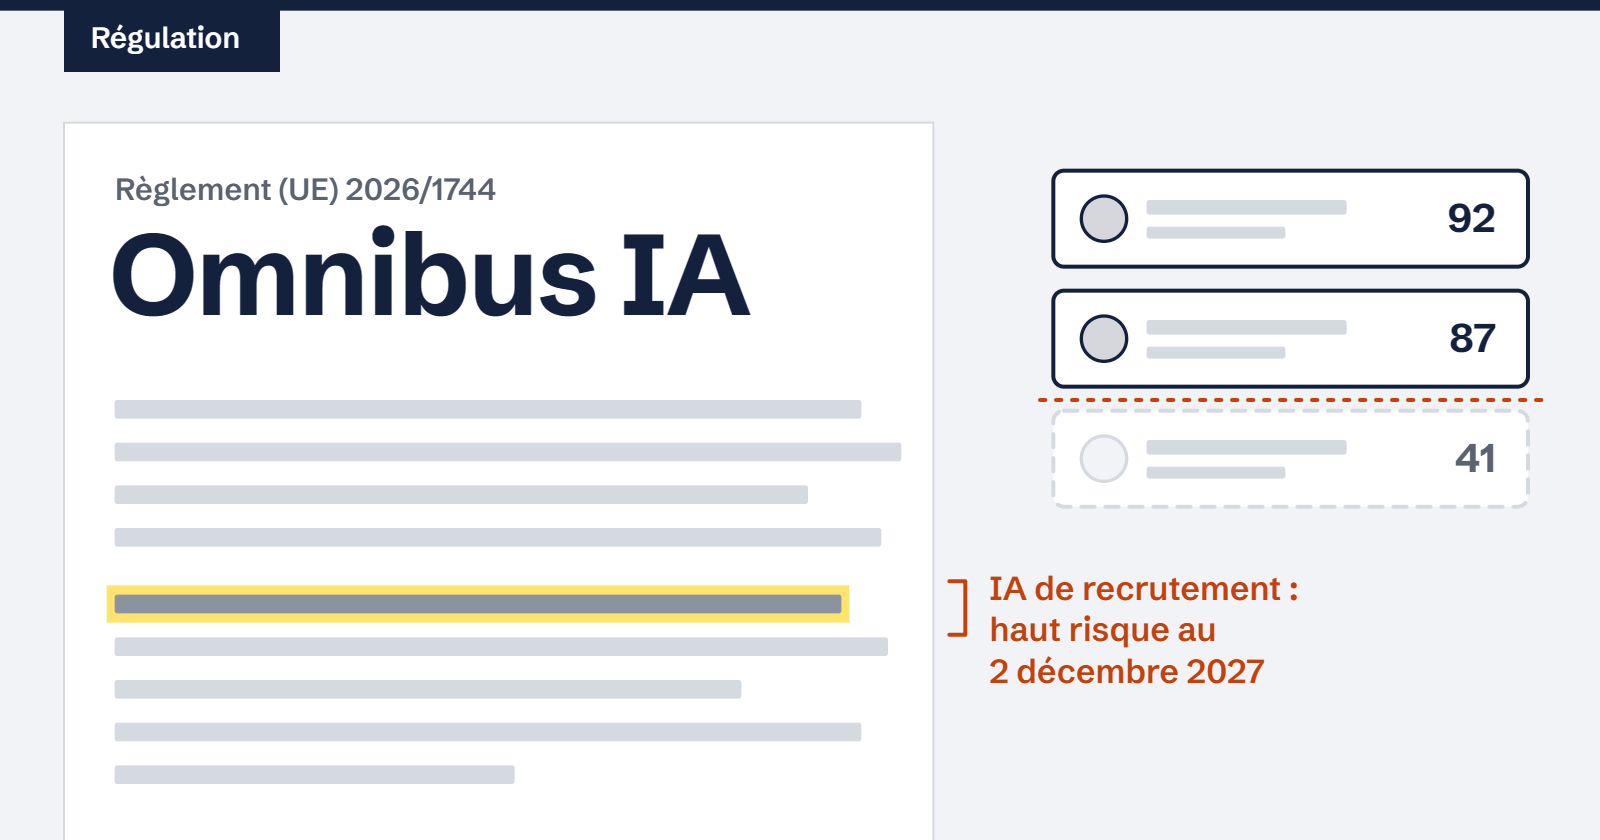
Le règlement (UE) 2026/1744 fixe au 2 décembre 2027 l’application des obligations des systèmes d’IA à haut risque de l’annexe III, dont ceux qui analysent, filtrent ou notent des candidatures (article 113 du règlement sur l’IA, modifié). Cette date ne dépend plus d’une décision de la Commission. Un logiciel mis sur le marché avant cette date n’est visé que s’il subit ensuite d’importantes modifications de sa conception (article 111, paragraphe 2).
Plusieurs règles s’appliquent déjà. La maîtrise de l’IA et l’interdiction de déduire les émotions d’une personne sur le lieu de travail s’appliquent depuis le 2 février 2025, la transparence des agents conversationnels depuis le 2 août 2026. Le RGPD encadre déjà le rejet automatique d’un candidat (article 22), et le code du travail impose d’informer les candidats des méthodes de recrutement utilisées et, dans les entreprises d’au moins 50 salariés, le comité social et économique.
- Texte : règlement (UE) 2026/1744 du 8 juillet 2026 modifiant le règlement (UE) 2024/1689 (« train de mesures omnibus numérique sur l’IA ») ; règlement (UE) 2024/1689 sur l’intelligence artificielle, annexe III, point 4, articles 4, 5, 6, 26, 50, 99, 111 et 113
- Auteur : Parlement européen et Conseil de l’Union européenne
- Date : signé le 8 juillet 2026, publié au Journal officiel de l’UE le 24 juillet 2026, en vigueur depuis le 27 juillet 2026
- Application : obligations des systèmes à haut risque de l’annexe III à partir du 2 décembre 2027 ; maîtrise de l’IA et interdiction d’inférer les émotions sur le lieu de travail depuis le 2 février 2025 ; transparence depuis le 2 août 2026
- Qui est concerné : les éditeurs de logiciels de recrutement et de gestion du personnel qui intègrent un système d’IA, et les employeurs qui les utilisent
- Source primaire : texte du règlement 2026/1744 sur EUR-Lex
Pour l’ensemble du texte : notre dossier de référence sur l’AI Act, tenu à jour.
Sommaire
- Votre logiciel est-il un système d’IA à haut risque ?
- Qu’est-ce que l’omnibus reporte, et jusqu’à quand ?
- Le logiciel que vous vendez déjà est-il concerné ?
- Qu’est-ce qui s’applique déjà ?
- Que devront faire l’éditeur et l’employeur au 2 décembre 2027 ?
- Quelles sanctions, et qui contrôlera en France ?
- Comment on en est arrivé là
- Ce que cela change pour une ETI
- Notre lecture
- Ce que nous ne savons pas encore
- Questions fréquentes
- Ce qui a changé depuis la publication
- Sources
Prenons un éditeur de 45 salariés et 6 millions d’euros de chiffre d’affaires, construit pour l’exemple, sans entreprise partenaire ni entreprise liée. Depuis 2024, il vend à 300 employeurs français un logiciel de suivi des candidatures. Trois fonctions reposent sur l’IA : un module note chaque candidature de 0 à 100 au regard de l’offre et présente aux recruteurs les vingt premiers profils ; un autre extrait les informations des CV pour remplir les fiches ; un agent conversationnel répond aux questions des candidats. Son principal client, une entreprise de 2 000 salariés, lui demande ce que l’omnibus change pour lui.
Votre logiciel est-il un système d’IA à haut risque ?
Oui pour le module de notation, probablement pas pour l’extraction des CV. Le point 4, a, de l’annexe III classe à haut risque les systèmes d’IA « destinés à être utilisés pour le recrutement ou la sélection de personnes physiques, en particulier pour publier des offres d’emploi ciblées, analyser et filtrer les candidatures et évaluer les candidats ». Le point b vise les décisions sur les conditions de travail, la promotion, le licenciement, l’attribution des tâches et l’évaluation des performances. L’omnibus n’a pas modifié cette liste.
L’article 6, paragraphe 3, prévoit une dérogation : un système de l’annexe III n’est pas à haut risque s’il ne présente pas de risque important de préjudice et remplit l’une des quatre conditions de la liste : être destiné à accomplir une tâche procédurale étroite, à améliorer le résultat d’une activité humaine préalablement réalisée, à détecter des constantes ou des écarts de décision sans remplacer ni influencer l’évaluation humaine sans examen humain approprié, ou à exécuter une tâche préparatoire à une évaluation. La dérogation tombe dans un cas : un tel système « est toujours considéré comme étant à haut risque lorsqu’il effectue un profilage de personnes physiques ». Le profilage est celui du RGPD (article 3, point 52, du règlement sur l’IA) : un traitement automatisé qui évalue des aspects personnels, notamment pour analyser ou prédire le rendement au travail (article 4, point 4, du RGPD).
Dans notre cas, le module de notation relève du point 4, a, de l’annexe III, puisqu’il analyse, filtre et évalue des candidatures. En évaluant chaque candidat au regard d’une offre, il évalue des aspects personnels comme l’aptitude professionnelle : c’est, à notre lecture, un profilage au sens de l’article 4, point 4, du RGPD, ce qui ferme la dérogation. Le module est donc à haut risque. Le module d’extraction peut relever de la tâche procédurale étroite. À partir du 2 décembre 2027, l’éditeur qui retient cette dérogation devra documenter son évaluation avant la mise sur le marché, la fournir aux autorités qui la demandent et enregistrer le système (article 6, paragraphe 4, et article 49, paragraphe 2), selon un contenu que l’omnibus a allégé. La Commission devait publier des lignes directrices sur cette classification au plus tard le 2 février 2026 ; elle en a publié un projet le 19 mai 2026.
Qu’est-ce que l’omnibus reporte, et jusqu’à quand ?
Le règlement 2026/1744 réécrit l’article 113 du règlement sur l’IA. Les exigences et obligations des systèmes à haut risque (chapitre III, sections 1 à 3) s’appliquent à partir du 2 décembre 2027 pour les systèmes de l’annexe III, dont les logiciels de recrutement, et à partir du 2 août 2028 pour ceux de l’annexe I, intégrés à des produits soumis à une autre législation de l’Union. Le texte de 2024 prévoyait le 2 août 2026 et le 2 août 2027.
Le 19 novembre 2025, la Commission avait proposé une entrée en application six mois après une décision constatant la disponibilité de normes et d’outils d’appui, au plus tard le 2 décembre 2027 (le 2 août 2028 pour l’annexe I). Le texte adopté retient directement ces dates. Le considérant 40 justifie le report par les « retards dans la disponibilité des normes, des spécifications communes et des orientations de substitution, ainsi que dans la mise en place des autorités nationales compétentes ».
L’omnibus allège aussi certaines obligations des plus petites entreprises. Les PME, jeunes pousses comprises, et les petites entreprises à moyenne capitalisation pourront fournir la documentation technique sous une forme simplifiée, selon un formulaire que doit établir la Commission (article 11, paragraphe 1). L’article 17, paragraphe 2, prévoyait déjà que le système de gestion de la qualité soit proportionné à la taille du fournisseur ; l’omnibus y nomme désormais les PME et les petites entreprises à moyenne capitalisation, sans réduire « le degré de rigueur et le niveau de protection requis ». La possibilité de remplir de manière simplifiée certains éléments de ce système, réservée en 2024 aux microentreprises, est étendue à toutes les PME sans entreprise partenaire ni entreprise liée, selon des lignes directrices de la Commission (article 63, paragraphe 1). Notre éditeur, PME au sens de la recommandation 2003/361/CE, peut en bénéficier.
Sans lien avec la taille de l’entreprise, l’omnibus déplace à l’article 4 bis la base juridique qui permettait déjà au fournisseur d’un système à haut risque de traiter, à titre exceptionnel, dans la mesure strictement nécessaire et à six conditions, des catégories particulières de données personnelles pour détecter et corriger des biais (ancien article 10, paragraphe 5). Il l’étend aux déployeurs de ces systèmes, donc à l’employeur, et aux autres systèmes d’IA (article 4 bis, paragraphe 2).
Le logiciel que vous vendez déjà est-il concerné ?
Seulement si sa conception est modifiée de manière importante après le 2 décembre 2027. L’omnibus a réécrit l’article 111, paragraphe 2 : le règlement s’applique aux opérateurs de systèmes à haut risque mis sur le marché ou mis en service avant la date d’application du chapitre III « uniquement si, à compter de cette date, ces systèmes subissent d’importantes modifications de leurs conceptions ». La règle vaut pour tous les opérateurs, donc aussi pour l’employeur qui utilise le système.
Pour notre éditeur, dont le module de notation est vendu depuis 2024, tout dépend de ce qu’il modifiera après le 2 décembre 2027. Le considérant 39 précise que ce régime s’apprécie par type et par modèle de système : compte la date de première mise sur le marché, et de nouveaux clients peuvent recevoir le même module « tant que la conception de ce système d’IA à haut risque reste inchangée ». Le texte ne dit pas à partir de quand l’évolution d’un logiciel en ligne, mis à jour plusieurs fois par mois, devient une importante modification de sa conception. Rien n’empêche par ailleurs un client d’exiger la conformité par contrat.
Qu’est-ce qui s’applique déjà ?
Quatre séries de règles s’appliquent dès maintenant à un logiciel de recrutement, quelle que soit la date de sa mise sur le marché.
La maîtrise de l’IA. Depuis le 2 février 2025, fournisseurs et déployeurs doivent agir sur la maîtrise de l’IA de leur personnel et des personnes qui font fonctionner ou utilisent les systèmes pour leur compte (article 4) ; le texte de 2024 exigeait de « garantir, dans toute la mesure du possible, un niveau suffisant » de maîtrise. Depuis le 27 juillet 2026, le texte leur demande de prendre « des mesures pour favoriser le développement de la maîtrise de l’IA » et précise que cette obligation ne les contraint pas « à garantir un niveau spécifique de maîtrise de l’IA par un individu ».
Les pratiques interdites. Depuis le 2 février 2025, il est interdit de mettre sur le marché ou d’utiliser un système qui sert à « inférer les émotions d’une personne physique sur le lieu de travail », sauf pour des raisons médicales ou de sécurité (article 5, paragraphe 1, point f). Le règlement ne mentionne pas l’entretien d’embauche.
La transparence. Depuis le 2 août 2026, un système destiné à interagir directement avec des personnes doit être conçu pour qu’elles sachent qu’elles échangent avec une IA, sauf si c’est évident (article 50, paragraphe 1). L’agent conversationnel de notre éditeur est concerné.
Le RGPD et le code du travail. L’article 22 du RGPD donne le droit de ne pas faire l’objet d’une décision fondée exclusivement sur un traitement automatisé qui produit des effets juridiques ou affecte la personne de manière significative de façon similaire. Ses exceptions (contrat, loi, consentement explicite) imposent au responsable du traitement des garanties, dont au moins le droit d’obtenir une intervention humaine, d’exprimer son point de vue et de contester la décision (paragraphes 2 et 3). Pour la CNIL, écarter un candidat l’affecte en général de manière importante, et une décision dont le recruteur ne peut pas expliquer les motifs « peut être regardée comme ayant été prise sans intervention humaine » (guide du recrutement, 2023, fiche n° 13). Le code du travail impose d’informer expressément le candidat, avant leur mise en œuvre, des méthodes d’aide au recrutement utilisées à son égard (article L. 1221-8), interdit de collecter une information le concernant par un dispositif qui n’a pas été porté préalablement à sa connaissance (article L. 1221-9) et impose, dans les entreprises d’au moins 50 salariés, d’informer le comité social et économique avant leur utilisation (article L. 2312-38). La CNIL a inscrit le recrutement parmi ses thématiques prioritaires de contrôle pour 2026.
Dans notre cas, si les recruteurs ne regardent que les vingt premiers profils, les autres candidats sont écartés par le seul classement. Ce risque pèse dès aujourd’hui sur l’employeur, responsable du traitement ; l’éditeur peut l’aider en permettant un examen humain des candidatures écartées.
Que devront faire l’éditeur et l’employeur au 2 décembre 2027 ?
Ces obligations visent les systèmes mis sur le marché à partir du 2 décembre 2027, et les plus anciens dont la conception est ensuite modifiée de manière importante (article 111, paragraphe 2). Le fournisseur d’un système à haut risque devra respecter les exigences des articles 8 à 15 : système de gestion des risques, gouvernance des données d’entraînement et de test, documentation technique, journalisation automatique, notice d’utilisation pour les déployeurs, contrôle humain, exactitude, robustesse et cybersécurité. Il devra aussi tenir un système de gestion de la qualité (article 17), réaliser l’évaluation de la conformité, qui repose pour l’annexe III, point 4, sur un contrôle interne sans organisme notifié (article 43, paragraphe 2), établir la déclaration UE de conformité, apposer le marquage CE et enregistrer le système dans la base de données de l’Union (articles 16 et 47 à 49). S’y ajoutent la surveillance après commercialisation (article 72) et le signalement des incidents graves, immédiatement après avoir établi un lien de causalité ou sa probabilité raisonnable, et au plus tard quinze jours après en avoir eu connaissance, délai réduit en cas de décès ou d’infraction de grande ampleur (article 73). Pour l’évaluation de la conformité, l’enregistrement, la surveillance après commercialisation et le signalement des incidents, la date du 2 décembre 2027 résulte de notre lecture (voir plus bas).
L’employeur qui utilise le logiciel devra le faire conformément à la notice, confier le contrôle humain à des personnes qui ont la compétence, la formation et l’autorité nécessaires, veiller à la pertinence des données d’entrée qu’il maîtrise, surveiller le fonctionnement du système et conserver, dans la mesure où ils sont sous son contrôle, les journaux générés pendant au moins six mois (article 26, paragraphe 6). Avant de le mettre en service sur le lieu de travail, il devra informer les représentants des travailleurs et les travailleurs concernés (article 26, paragraphe 7). Il devra aussi informer les candidats qu’ils sont soumis à l’utilisation d’un système d’IA à haut risque, puisque celui-ci prend ou aide à prendre des décisions les concernant (article 26, paragraphe 11). Une personne visée par une décision fondée sur les sorties du système, qui produit des effets juridiques ou l’affecte de façon significative d’une manière qu’elle estime négative pour sa santé, sa sécurité ou ses droits fondamentaux, pourra obtenir des explications claires et pertinentes sur le rôle du système (article 86). L’analyse d’impact sur les droits fondamentaux de l’article 27 ne vise pas un employeur privé qui ne fournit pas de service public.
Quelles sanctions, et qui contrôlera en France ?
L’article 99 prévoit des amendes pouvant atteindre 35 millions d’euros ou 7 % du chiffre d’affaires annuel mondial pour les pratiques interdites, et 15 millions d’euros ou 3 % pour la plupart des autres obligations, dont celles des fournisseurs, des déployeurs et de transparence. Pour une PME, le plafond est le plus faible des deux montants, le plus élevé pour les autres entreprises ; l’omnibus étend cette règle aux petites entreprises à moyenne capitalisation pour les amendes des paragraphes 4 et 5 seulement, donc pas pour les pratiques interdites (article 99, paragraphes 6 et 6 bis).
En France, aucune loi ne désigne encore les autorités de contrôle. Le schéma présenté par la DGE le 9 septembre 2025 confie à la CNIL la surveillance des systèmes d’IA utilisés pour l’emploi et la gestion de la main-d’œuvre, sous réserve du vote du Parlement. Le projet de loi portant diverses dispositions d’adaptation au droit de l’Union européenne (DDADUE), adopté en première lecture par le Sénat le 18 février 2026, charge la CNIL de contrôler les pratiques interdites des points c à h de l’article 5, paragraphe 1, dont l’inférence des émotions, et, pour les systèmes de l’annexe III, points 1, 4, 6, 7 et 8, le chapitre III, les sections 1 à 3 du chapitre IX et l’article 86 (article 24 duodecies). Transmis à l’Assemblée nationale le 20 février 2026, il n’y avait pas été adopté au 31 octobre 2026.
Mémoire
Comment on en est arrivé là
Le règlement (UE) 2024/1689, signé le 13 juin 2024 et entré en vigueur le 1er août 2024, prévoyait une application par étapes : les pratiques interdites et la maîtrise de l’IA le 2 février 2025, les modèles d’IA à usage général, la gouvernance et les sanctions le 2 août 2025, la plupart des autres règles le 2 août 2026, les systèmes intégrés à des produits réglementés le 2 août 2027.
Le 19 novembre 2025, la Commission a proposé un omnibus numérique sur l’IA (COM(2025) 836). Le Parlement a arrêté sa position en première lecture le 16 juin 2026 et le Conseil l’a approuvée le 29 juin. Le texte a été signé le 8 juillet, publié au Journal officiel le 24 juillet et il est entré en vigueur le 27 juillet 2026, six jours avant la date initiale du 2 août.
À prévoir dans les 90 jours :
- Classer chaque fonction du logiciel (notation, tri, extraction, publication ciblée d’offres, agent conversationnel) au regard de l’annexe III, point 4, et de l’article 6, paragraphe 3, et consigner le raisonnement. Une fonction qui note ou classe des candidats fait, à notre lecture, du profilage : la traiter comme à haut risque.
- Vérifier qu’aucune fonction, y compris dans un composant tiers intégré, ne déduit les émotions des personnes.
- Vérifier que l’agent conversationnel annonce qu’il est une IA.
- Revoir les seuils et les listes courtes : prévoir une intervention humaine réelle sur les candidats écartés et la possibilité d’expliquer chaque proposition du système.
- Fournir aux clients employeurs les textes dont ils ont besoin pour informer les candidats et, dans les entreprises d’au moins 50 salariés, le comité social et économique avant l’utilisation.
- Planifier le chantier de 2027 (gestion des risques, données, documentation technique, journaux, contrôle humain, gestion de la qualité, contrôle interne, déclaration UE, marquage CE, enregistrement) et tenir un registre daté des modifications de conception du module de notation.
Notre lecture
Le report ne porte que sur les exigences propres aux systèmes à haut risque. Le RGPD, le code du travail et l’interdiction de déduire les émotions s’appliquent déjà à un logiciel de recrutement, et ce sont eux qui encadrent aujourd’hui le rejet automatique d’un candidat.
Pour le module de notation, la question du classement nous paraît tranchée : noter ou classer des candidats revient, à notre lecture, à faire du profilage, ce qui exclut la dérogation ; les lignes directrices définitives de la Commission devront le confirmer. La question ouverte porte sur le calendrier des versions : un module vendu avant le 2 décembre 2027 n’est visé qu’en cas d’importantes modifications de conception après cette date, notion qui reste à préciser pour un logiciel mis à jour en continu.
Ce que nous ne savons pas encore
- Le contenu définitif des lignes directrices de la Commission sur la classification (article 6, paragraphe 5) : nous n’avons trouvé que le projet du 19 mai 2026.
- Ce qu’est une « importante modification » de la conception d’un logiciel en ligne mis à jour en continu (article 111, paragraphe 2).
- La date d’application des dispositions que l’article 113 ne cite pas : section 5 du chapitre III (évaluation de la conformité, enregistrement) et chapitre IX (surveillance après commercialisation, signalement des incidents graves, droit à l’explication de l’article 86). À la lettre, elles relèvent de la date générale du 2 août 2026, mais elles supposent la classification de l’article 6, reportée au 2 décembre 2027. La Commission annonce que les règles de l’annexe III s’appliquent au 2 décembre 2027 sans distinguer les sections ; aucun texte ne tranche ce point à notre connaissance.
- Si l’interdiction de déduire les émotions « sur le lieu de travail » couvre un entretien d’embauche en vidéo : le règlement ne le dit pas, et nous n’avons pas pu vérifier ce qu’en disent les lignes directrices de la Commission du 4 février 2025 sur les pratiques interdites.
- La désignation des autorités françaises et le régime national de sanctions, qui dépendent du vote du projet de loi DDADUE par l’Assemblée nationale.
- Les travaux de la CNIL sur l’IA dans le secteur du travail, annoncés dans son programme pour 2026 : nous n’avons pas trouvé de publication au 31 octobre 2026.
Questions fréquentes
Un module qui se contente d’extraire les informations des CV est-il à haut risque ?
Pas nécessairement. L’article 6, paragraphe 3, écarte la qualification quand le système exécute une tâche procédurale étroite ou préparatoire, sans profilage. À partir du 2 décembre 2027, le fournisseur devra alors documenter son évaluation avant la mise sur le marché et enregistrer le système (article 6, paragraphe 4, et article 49, paragraphe 2).
Le report vaut-il pour l’interdiction de déduire les émotions ?
Non. L’article 5, paragraphe 1, point f, s’applique depuis le 2 février 2025, et l’omnibus n’en a pas changé la date.
Une PME est-elle dispensée ?
Non. Elle peut fournir une documentation technique simplifiée (article 11, paragraphe 1) et, si elle n’a ni entreprise partenaire ni entreprise liée, remplir de manière simplifiée certains éléments du système de gestion de la qualité (article 63, paragraphe 1). Le plafond de ses amendes est le plus faible des deux montants (article 99, paragraphe 6).
Que doit faire l’employeur qui utilise le logiciel ?
Dès aujourd’hui, respecter le RGPD et le code du travail, notamment l’information des candidats et, dans les entreprises d’au moins 50 salariés, du comité social et économique. À partir du 2 décembre 2027, si le système a été mis sur le marché après cette date ou si sa conception a depuis été modifiée de manière importante (article 111, paragraphe 2), il devra aussi respecter l’article 26 (notice, contrôle humain, journaux, information des représentants des travailleurs et des candidats) et répondre aux demandes d’explication (article 86).
Ce qui a changé depuis la publication
31 octobre 2026 : publication.
Sources
- Règlement (UE) 2026/1744 du 8 juillet 2026 modifiant les règlements (UE) 2024/1689, (UE) 2018/1139 et (UE) 2023/1230 (train de mesures omnibus numérique sur l’IA), JO L du 24 juillet 2026 : article 1er, points 4, 5, 6, 9, 10, 11, 26, 38, 39, 40 et 42 ; article 4 ; considérants 28, 39 et 40.
- Règlement (UE) 2024/1689 du 13 juin 2024 établissant des règles harmonisées concernant l’intelligence artificielle : article 3, point 52 ; articles 4, 5, 6, 8 à 17, 26, 27, 43, 47 à 50, 63, 72, 73, 86, 99, 111 et 113 ; annexe III, point 4.
- Recommandation 2003/361/CE concernant la définition des micro, petites et moyennes entreprises.
- Commission européenne, proposition COM(2025) 836 du 19 novembre 2025 ; « AI Omnibus enters into force », 27 juillet 2026 ; projet de lignes directrices sur la classification des systèmes d’IA à haut risque, 19 mai 2026.
- Parlement européen, position arrêtée en première lecture le 16 juin 2026, P10_TA(2026)0198.
- Règlement (UE) 2016/679 (RGPD) : article 4, point 4, et article 22.
- CNIL, « Le guide du recrutement », 30 janvier 2023, fiche n° 13 ; programme de travail pour 2026, 7 avril 2026 ; thématiques prioritaires de contrôle pour 2026, 3 avril 2026.
- Code du travail : articles L. 1221-8, L. 1221-9 et L. 2312-38.
- Direction générale des entreprises, schéma de gouvernance de la mise en œuvre du règlement sur l’IA, 9 septembre 2025 ; Sénat, projet de loi DDADUE, texte adopté n° 63 du 18 février 2026, article 24 duodecies ; Assemblée nationale, dossier législatif (texte n° 2518).
Sur le site : le calendrier des échéances numériques et notre analyse de l’article 14 du Cyber Resilience Act, sur les obligations de signalement des éditeurs depuis le 11 septembre 2026.