Ambassades numériques : un levier discret pour l’Europe du numérique
Et si la meilleure façon de protéger les données d’un État consistait à les mettre hors de ses frontières ? C’est le pari des ambassades numériques, un dispositif qui déplace une question centrale de l’europe du numérique : comment sauvegarder les informations stratégiques d’une nation sans devoir héberger toutes ses infrastructures sur son propre sol ? Nées de préoccupations de continuité et de sécurité, ces installations associent un centre de données étranger à un accord qui encadre l’accès, la protection des locaux et le contrôle des informations. Leur retour dans le débat, à l’heure de l’intelligence artificielle, oblige à distinguer trois notions que l’on confond trop souvent : souveraineté, localisation et simple stockage.
2007 : quand une cyberattaque révèle la fragilité d’un État connecté
Pour comprendre l’origine de l’idée, il faut remonter au printemps 2007. L’Estonie, pays très avancé dans la dématérialisation de ses services publics, subit une série d’attaques par déni de service distribué, les fameuses DDoS. Le principe est simple et redoutable : saturer un service en ligne de requêtes jusqu’à le rendre indisponible, sans nécessairement pénétrer dans les systèmes pour y dérober des données. Du 27 avril au 18 mai, les principaux serveurs web de banques, d’administrations et de la présidence sont touchés. L’activité bancaire est perturbée, les communications du secteur public sont menacées, et des pirates agitent la menace de divulguer des messages privés de députés ainsi que des coordonnées de comptes bancaires.
L’épisode a valeur de leçon. Une administration qui repose sur le numérique peut, en pleine crise, perdre l’accès aux registres et aux services dont elle a besoin pour fonctionner. Renforcer les pare-feu ne suffit donc pas. Il faut aussi conserver des copies fiables des données essentielles, savoir les restaurer et pouvoir maintenir certains services si les infrastructures nationales deviennent indisponibles. Autrement dit, penser la continuité numérique comme on pense la continuité de l’État.
Des valises de bandes magnétiques aux serveurs luxembourgeois
L’idée d’une copie protégée hors du territoire n’a pas surgi avec le cloud. Tallinn pratiquait déjà, sous forme analogique, le stockage à l’étranger. Alan Allmere, chargé du projet d’ambassade numérique pour l’Estonie, décrit la méthode : le gouvernement mettait les informations « sur des bandes magnétiques, puis [le] personnel les mettait dans des valises, prenait l’avion, se rendait dans une ambassade estonienne à travers le monde et les mettait dans le coffre-fort ».
L’image est presque romanesque, mais elle révèle la logique de fond. Les ambassades bénéficient de l’immunité diplomatique, et c’est précisément cette protection que l’on cherchait à mobiliser. La méthode, en revanche, était lourde, lente et peu compatible avec des données actualisées en continu. Il fallait en changer l’échelle : passer du coffre-fort au centre de données, sans perdre la protection juridique qui faisait la valeur du coffre.
Un accord signé en 2017, une installation ouverte en 2019
Le 20 juin 2017, l’Estonie et le Luxembourg signent un accord relatif à l’hébergement de données et de systèmes d’information. Le texte est intégré au droit luxembourgeois le 1er décembre de la même année, et l’installation, ouverte en 2019, devient l’exemple emblématique de l’ambassade de données. Le principe : des informations d’un État sont hébergées dans un autre pays, mais leur gouvernance et leurs conditions d’accès sont définies par des règles particulières, et non par le seul droit du pays hôte.
Un accord bilatéral plutôt qu’un morceau de territoire
Il faut dissiper d’emblée une confusion répandue. Une ambassade numérique n’est pas nécessairement installée dans les murs d’une ambassade physique, et le centre de données ne devient pas une parcelle de territoire estonien. Le mécanisme repose sur un hébergement matériel à l’étranger encadré par un accord bilatéral, qui fixe les protections applicables aux locaux, aux équipements et aux données, ainsi que les personnes autorisées à intervenir.
Le modèle s’inspire de l’inviolabilité des locaux diplomatiques que garantit l’article 22 de la Convention de Vienne de 1961. Celui-ci impose à l’État d’accueil une obligation particulière : prendre toutes les mesures appropriées pour empêcher que les locaux de la mission ne soient envahis ou endommagés.
« Il n’est pas permis aux agents de l’Etat accréditaire d’y pénétrer, sauf avec le consentement du chef de la mission. »
L’accord estonien-luxembourgeois transpose cette logique à des locaux informatiques désignés. Ils ne peuvent faire l’objet de perquisition, de saisie ou de mesure d’exécution, et les autorités luxembourgeoises n’y entrent pas sans l’autorisation du représentant estonien habilité. Le Luxembourg s’engage par ailleurs à les protéger contre les intrusions et les dommages. Les équipements et les logiciels sont considérés comme des biens de l’Estonie et bénéficient d’une immunité à l’égard des procédures judiciaires.
Notons la nuance : il s’agit d’un régime construit par un traité, pas d’une immunité automatique qui s’attacherait à n’importe quel serveur placé à l’étranger. C’est ce qui distingue une véritable ambassade de données d’un simple contrat d’hébergement, aussi sécurisé soit-il.
Le centre de données, cœur matériel du dispositif
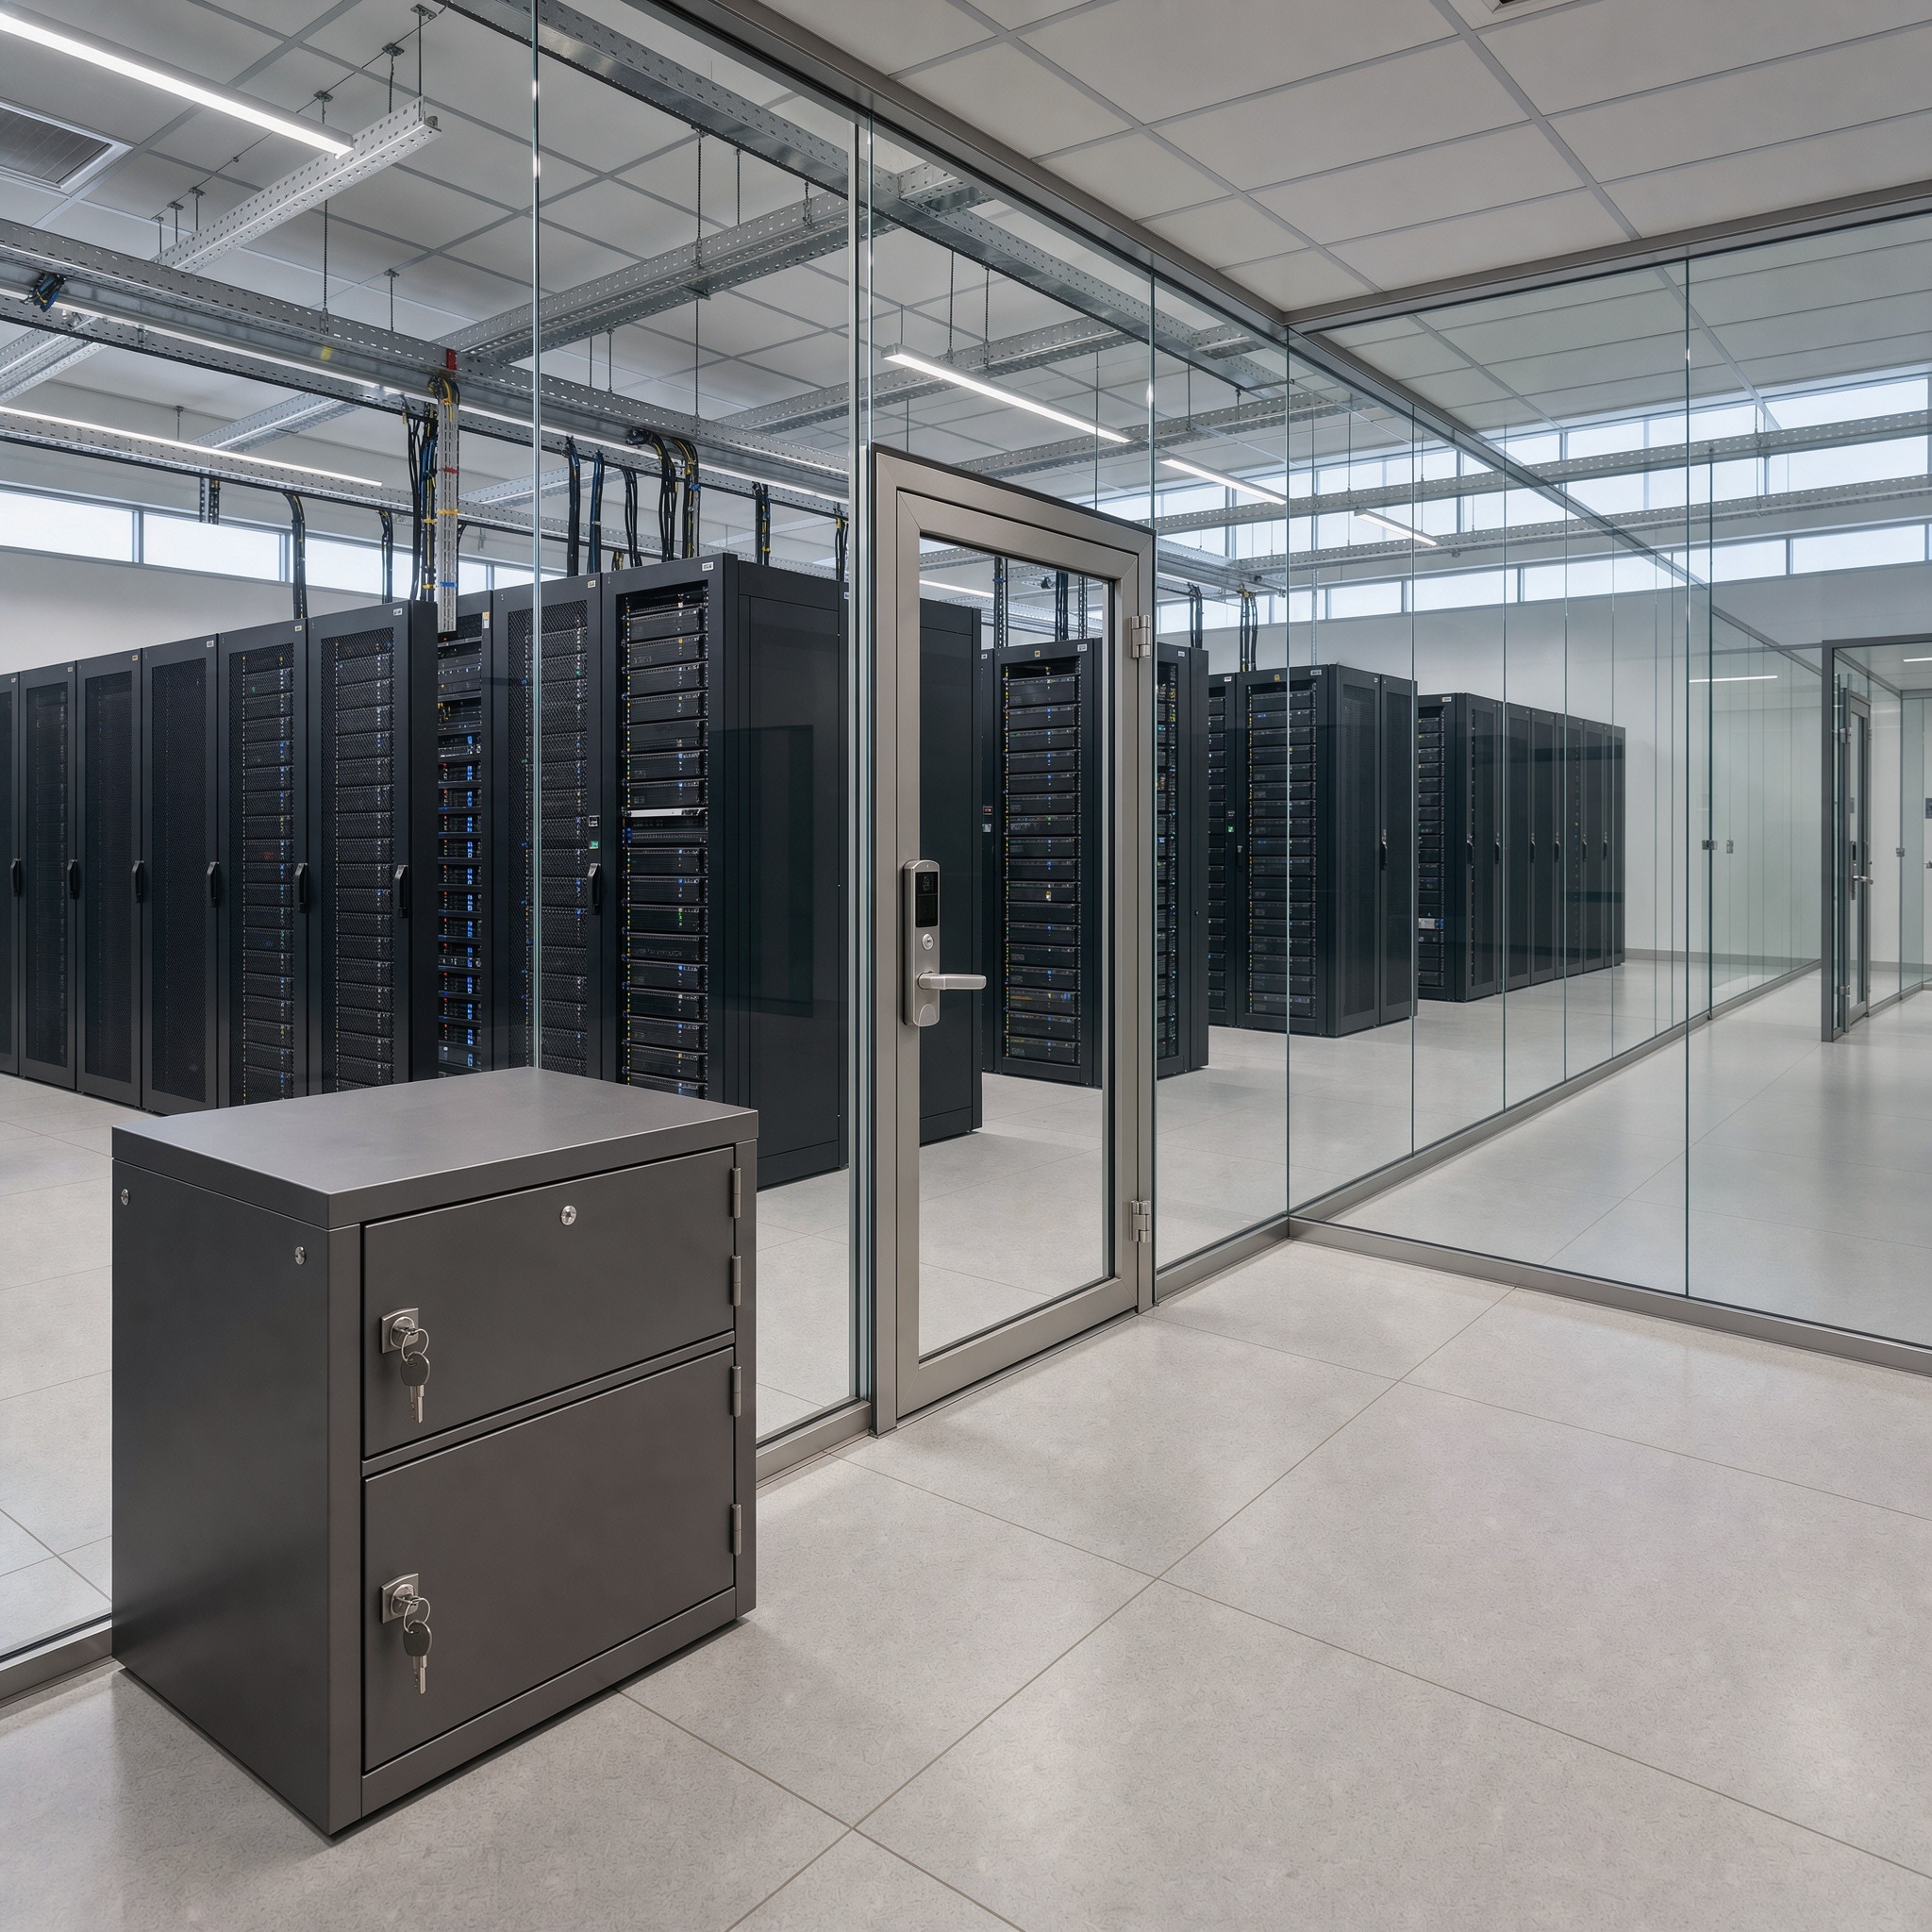
L’installation estonienne se trouve dans un centre de données appartenant au gouvernement luxembourgeois, et non dans l’ambassade d’Estonie au Luxembourg. Le choix s’explique par la qualité de l’infrastructure : des sites publics très sécurisés, certifiés Tier 4, c’est-à-dire le niveau le plus élevé de la classification courante des centres de données, conçus pour tolérer les pannes et poursuivre leurs opérations malgré l’imprévu. L’Estonie ne disposait pas d’équipement équivalent. En construire un dans l’enceinte d’une ambassade aurait été techniquement complexe et extrêmement coûteux.
D’où cette organisation hybride, qui sépare deux fonctions. D’un côté, le centre de données fournit l’environnement physique, l’alimentation et les capacités techniques. De l’autre, l’accord bilatéral apporte le cadre de protection et de contrôle, en amenant le droit associé aux ambassades jusqu’aux salles de serveurs. La souveraineté revendiquée ne provient donc ni du bâtiment seul, ni du simple chiffrement des données. Elle naît de la combinaison de règles juridiques, de responsabilités de l’hébergeur, de procédures d’accès et de la capacité de l’État à exploiter ses propres systèmes.
Du coffre-fort passif à l’architecture de continuité
Les données sont transférées depuis l’Estonie vers le Luxembourg par des connexions internet privées et chiffrées. Leur consultation, à distance ou sur place, est réservée à des responsables estoniens autorisés. La première version comprenait dix ensembles de données essentiels, dont des informations relatives aux citoyens, aux propriétés foncières et aux lois. Le dispositif accueille désormais aussi des services opérationnels de l’État, notamment une partie de son cloud.
Cette évolution change la nature de l’objet. Une copie de secours permet de restaurer des données après un incident, mais elle n’assure pas à elle seule la continuité d’une application. Héberger des services actifs suppose de prévoir les mises à jour, les dépendances logicielles, les accès administratifs et la capacité de basculer vers un environnement de secours. L’ambassade numérique devient alors moins un coffre-fort passif qu’un maillon d’une architecture de résilience.
Une souveraineté numérique qui ne se résume pas à la géographie
Ces initiatives montrent pourquoi la souveraineté numérique n’a pas de définition unique. Elle peut désigner la maîtrise de la localisation et du traitement des données, la capacité à se prémunir contre des accès fondés sur des législations étrangères, ou encore la possibilité de développer des entreprises et des technologies nationales ou européennes. Ces dimensions se recoupent sans être interchangeables : héberger une base de données en Europe ne garantit pas, à soi seul, que son exploitant, ses logiciels et ses chaînes de maintenance soient indépendants.
La question de l’identité numérique éclaire un autre versant du même enjeu : la confiance dépend aussi des règles de reconnaissance et d’usage des services transfrontaliers. Le portefeuille européen d’identité numérique s’inscrit dans cette réflexion sur la maîtrise des interactions numériques, sans relever du même mécanisme que l’hébergement protégé d’une ambassade de données.
Le débat est d’ailleurs au cœur de l’agenda européen. En juin 2026, la Commission européenne a présenté un projet de paquet sur la souveraineté technologique. Il comprend notamment un règlement sur les semi-conducteurs 2.0, un texte consacré au développement du cloud et de l’IA, une stratégie pour l’open source et une feuille de route sur la numérisation et l’intelligence artificielle dans le secteur de l’énergie. Le projet propose une définition centrée sur la capacité de l’Europe à développer, contrôler et déployer à grande échelle les technologies, infrastructures, services et données essentiels, tout en réduisant les risques et en diversifiant les chaînes d’approvisionnement.
Cette orientation ne signifie pas que chaque ressource doive être produite ou hébergée à l’intérieur des frontières européennes. Elle met l’accent sur la capacité à choisir, à gouverner et à maintenir les infrastructures critiques sans dépendre d’un fournisseur ou d’un pays unique. C’est aussi le sens de l’europe du numérique : bâtir des règles et des capacités communes, plutôt que confondre souveraineté et autarcie technologique.
De l’archivage aux capacités de calcul pour l’IA
Le modèle estonien a fait des émules, à des stades très différents d’avancement. Le tableau ci-dessous distingue ce qui relève d’un accord conclu, d’une étude ou d’une simple ambition.
| Pays ou initiative | Situation décrite |
|---|---|
| Estonie et Luxembourg | Accord signé le 20 juin 2017, intégré au droit luxembourgeois le 1er décembre 2017, installation ouverte en 2019 |
| Monaco | Accord signé en 2021 avec le Luxembourg pour y installer sa propre ambassade de données |
| Inde | Étude depuis 2023 d’une politique d’accueil dans certaines zones économiques spéciales ; en 2026, toujours pas de cadre juridique spécifique |
| Singapour | En 2025, implantation envisagée à GIFT City, au Gujarat |
| Bahreïn | Loi permettant à des institutions de stocker des données sur des serveurs de l’émirat tout en restant soumises aux lois de leur pays d’origine |
| Arabie saoudite | Ambition de devenir un pôle mondial d’ambassades numériques dédiées à l’IA |
L’Inde examinait également en 2025 des accords réciproques avec les Émirats arabes unis pour héberger mutuellement des informations stratégiques. Ces exemples témoignent d’un intérêt croissant, mais ils ne doivent pas être confondus avec des infrastructures déjà opérationnelles selon le modèle estonien.
Quand l’ambassade héberge de la puissance de calcul
La nouveauté tient à l’élargissement des usages. Une ambassade numérique pourrait accueillir non seulement des registres de population ou des bases juridiques, mais aussi les ressources de calcul indispensables à l’intelligence artificielle. Pour un État qui ne possède pas assez de centres de données ou d’accélérateurs spécialisés, l’hébergement partagé à l’étranger peut ouvrir l’accès à des capacités difficiles à financer seul. Il ne règle cependant ni la dépendance aux puces, ni celle aux logiciels, ni les questions de contrôle des modèles et des opérations.
Dans un document publié en mai 2026, le Forum économique mondial considère les ambassades numériques comme une option possible au sein des stratégies nationales d’infrastructure d’IA. Elles peuvent compléter les clouds nationaux, les accords de partage de ressources informatiques et les infrastructures de données fédérées, plutôt que les remplacer. Le Forum souligne aussi que leur déploiement suppose d’évaluer les coûts et les risques géopolitiques, comme les conflits ou les sanctions, mais aussi les cyberattaques et les catastrophes naturelles.
Cette évaluation doit couvrir tout le cycle de vie du dispositif. Un État doit savoir quelles données peuvent être hébergées à l’étranger, qui détient les clés de chiffrement, comment sont gérés les accès privilégiés et quelles procédures permettent de récupérer les données en cas de rupture de coopération. Il lui faut aussi tester la continuité du réseau et envisager ce qui se passe si le pays hôte, le fournisseur ou les relations diplomatiques traversent une crise. La confiance n’est pas une propriété abstraite : elle se traduit par des obligations vérifiables, des audits et des scénarios de sortie.
Des hubs régionaux pour mutualiser les infrastructures
En Afrique, MTN Group défend une approche continentale fondée sur des hubs régionaux. Des États et des entreprises de pays voisins pourraient y installer des serveurs, tout en conservant des garanties liées à la loi de leur pays d’origine. L’objectif est de mutualiser les capacités de calcul et d’éviter que chaque pays doive construire seul des infrastructures coûteuses. Il reste toutefois essentiel de préciser les accords, les responsabilités de l’opérateur et les mécanismes de contrôle avant de pouvoir parler d’une souveraineté effectivement préservée.
Le cadre mondial élaboré par le Forum économique mondial avec une communauté de parties prenantes poursuit une ambition voisine : favoriser des accords de confiance et des partenariats résilients. La difficulté est de faire coexister des juridictions, des intérêts économiques et des conceptions différentes de la sécurité. Un dispositif crédible doit donc préciser la loi applicable, les conditions d’accès des autorités, la protection contre les intrusions, les modalités de résolution des différends et le sort des données à la fin de l’accord.
Les ambassades numériques ne font pas disparaître les risques liés à l’externalisation. Elles les rendent plus explicites et tentent de les encadrer par un engagement entre États. Pour l’IA, l’enjeu s’élargit encore : la protection des données doit aller de pair avec la maîtrise des capacités de calcul, des logiciels, des opérations et des dépendances industrielles.
Pour les décideurs publics comme pour les acteurs du numérique, la bonne question n’est donc pas seulement de savoir où se trouvent les serveurs. Il s’agit de déterminer qui peut les administrer, selon quelles règles, avec quelles garanties de reprise et quelle capacité de quitter le dispositif. À cette condition, l’hébergement à l’étranger peut renforcer la résilience sans renoncer au contrôle. L’expérience estonienne, née d’une cyberattaque et de quelques valises de bandes magnétiques, offre un modèle concret ; c’est dans l’équilibre entre le droit, la technique et la géopolitique que les ambassades numériques pourraient devenir un véritable outil de souveraineté.